โพสโดย ขนิษฐา ทุมมากรณ์ โพสวันที่ 20 ตุลาคม 2569 , (อ่าน 14 ครั้ง)
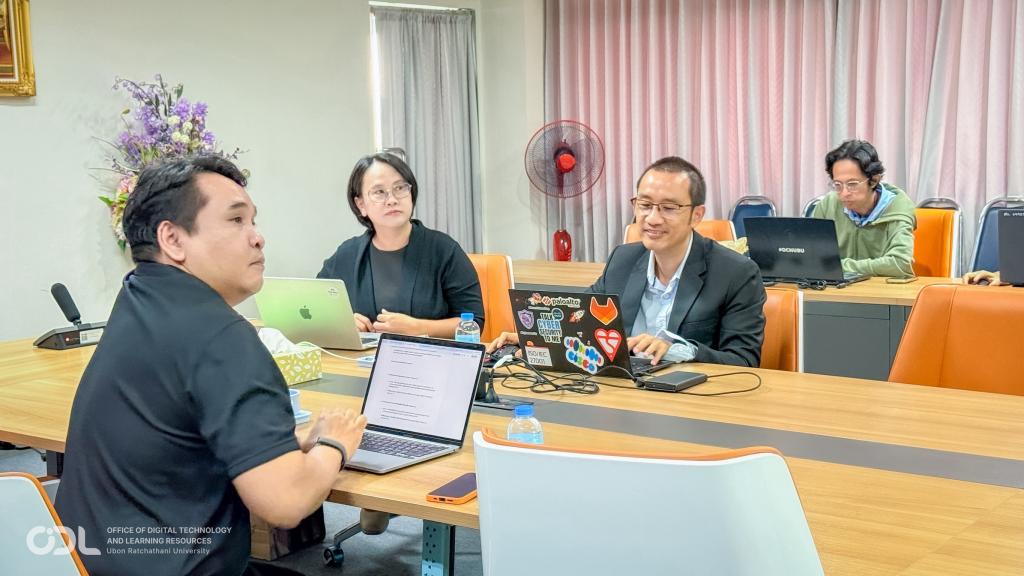
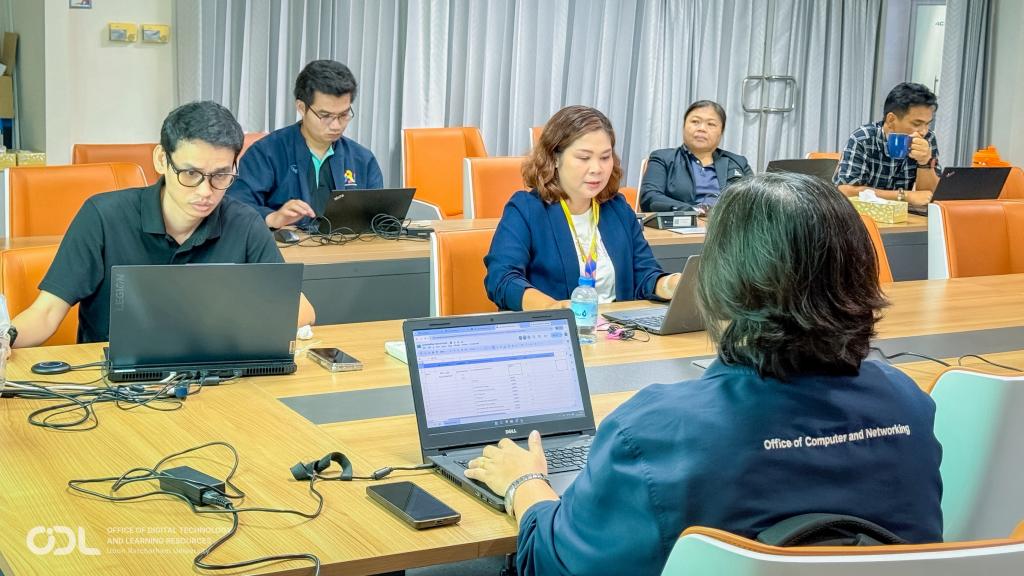
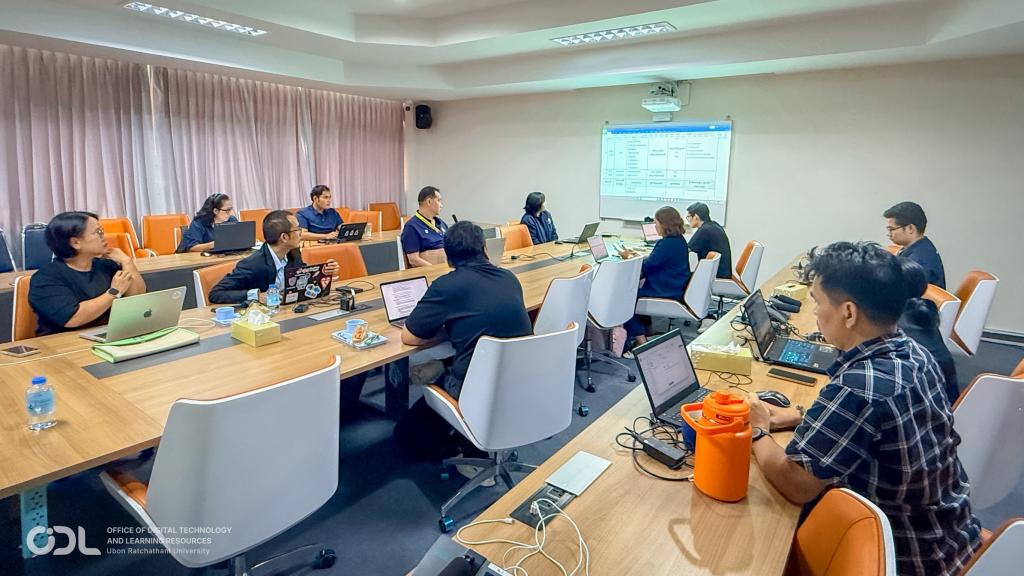
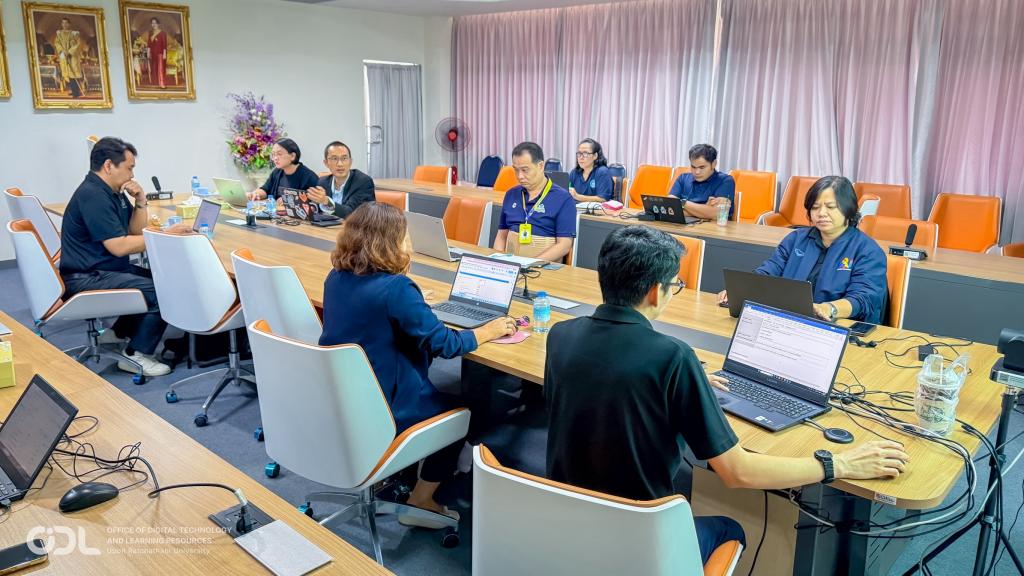
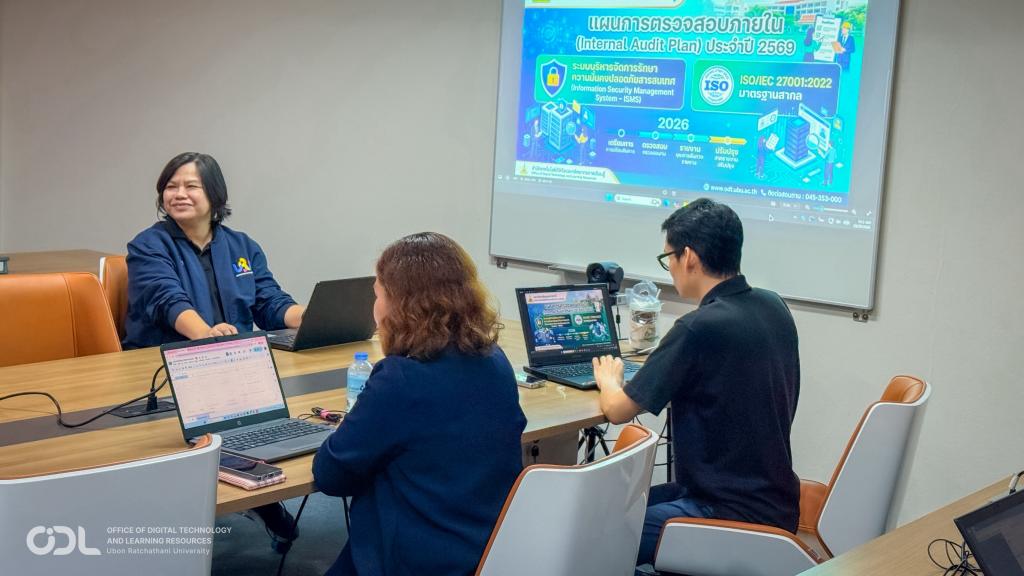
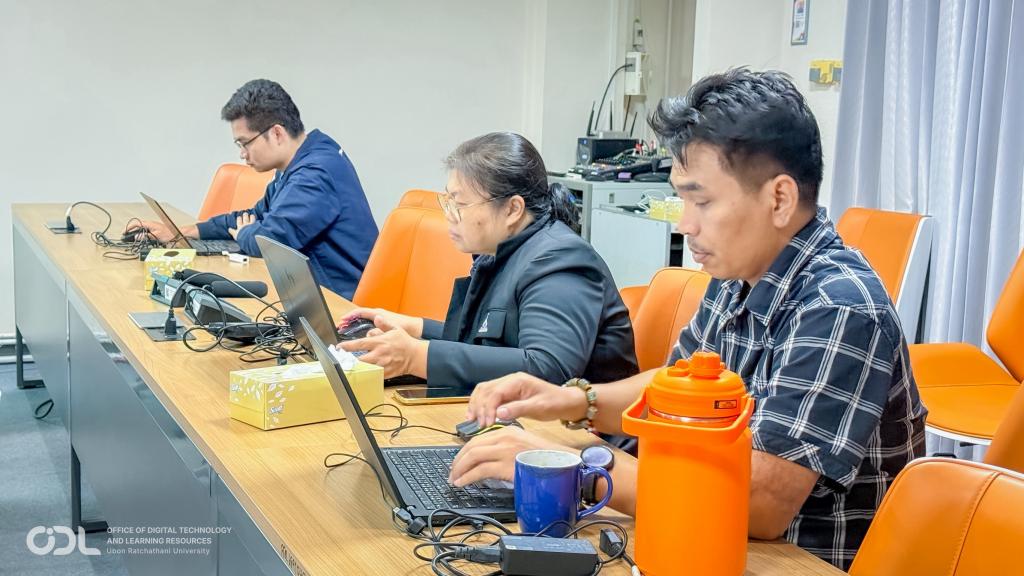
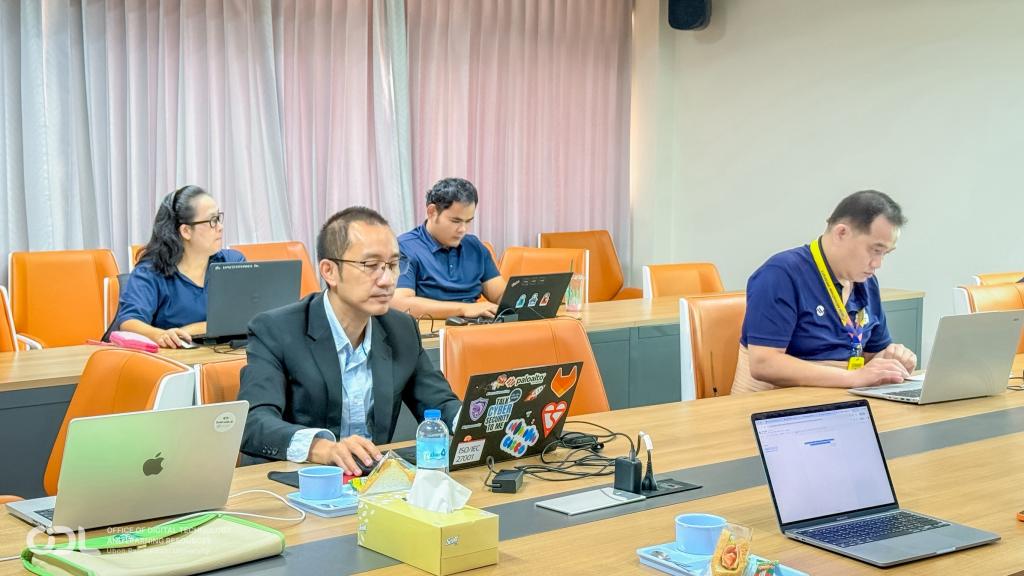
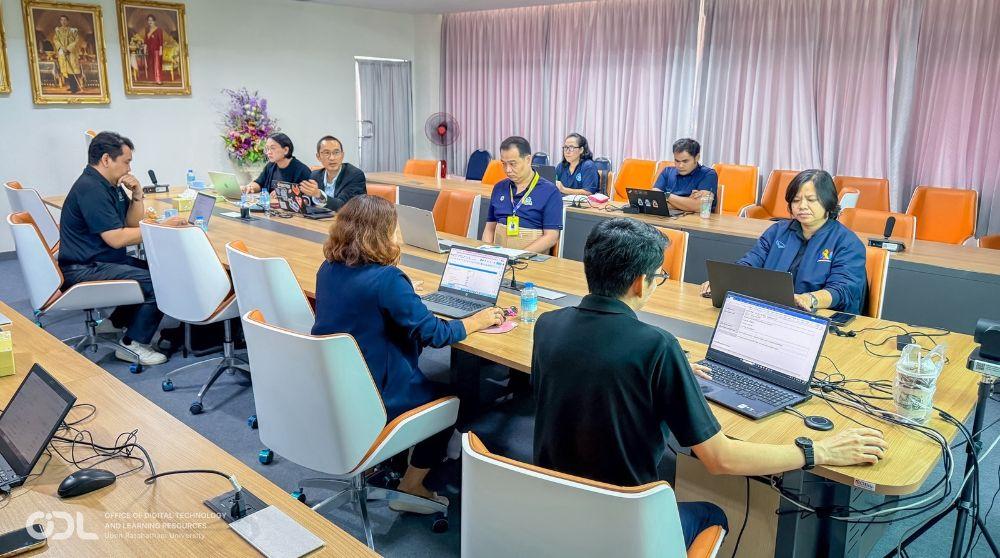
วันที่ 20–22 ตุลาคม 2569 สำนักเทคโนโลยีดิจิทัลและทรัพยากรการเรียนรู้ (ODL) มหาวิทยาลัยอุบลราชธานี ดำเนินกิจกรรมตรวจประเมินภายใน (Internal Audit) ระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ (Information Security Management System: ISMS) ตามมาตรฐาน ISO/IEC 27001:2022 ภายใต้โครงการพัฒนาระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ โดยได้รับความร่วมมือจาก สำนักบริการเทคโนโลยีสารสนเทศ มหาวิทยาลัยเชียงใหม่ ในการดำเนินโครงการและตรวจประเมิน เพื่อทบทวนความพร้อมและความสอดคล้องของการดำเนินงานกับข้อกำหนดของมาตรฐานสากล
การตรวจประเมินครอบคลุมการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศภายในขอบเขต ศูนย์ข้อมูลหลัก (Data Center) ทั้งด้านโครงสร้างพื้นฐานดิจิทัล ระบบเครือข่าย ความปลอดภัยทางกายภาพ การบริหารความเสี่ยง การควบคุมการเข้าถึง การจัดการเหตุการณ์ด้านความมั่นคงปลอดภัย ตลอดจนการกำหนดนโยบายและกระบวนการปฏิบัติงานที่เกี่ยวข้อง
กิจกรรมประกอบด้วยการสัมภาษณ์ผู้บริหาร การตรวจสอบเอกสารและหลักฐานการดำเนินงาน การประเมินมาตรการควบคุมและตรวจพื้นที่ปฏิบัติงานจริง พร้อมทั้งสรุปผลการตรวจประเมิน วิเคราะห์ประเด็นที่ต้องปรับปรุง และจัดทำแผนแก้ไขข้อบกพร่อง (Corrective Action Plan) เพื่อเตรียมความพร้อมสำหรับ การตรวจประเมินเพื่อการรับรองมาตรฐาน (Certification Audit) ในระยะต่อไป