การจัดการความรู้
 
ปกป้องซอฟต์แวร์ของคุณจากภัยคุกคาม: แนวทางพัฒนาโปรแกรมให้ปลอดภัย
post: 2025-03-26 05:05:15     by: นัฐพงษ์ สืบสุข     views: 212
กลุ่ม: IT UBU


ในยุคดิจิทัลที่ข้อมูลและระบบซอฟต์แวร์กลายเป็นหัวใจสำคัญขององค์กร การปกป้องโปรแกรมจากการโจมตีทางไซเบอร์เป็นสิ่งจำเป็น เพื่อป้องกันข้อมูลรั่วไหลและความเสียหายที่อาจเกิดขึ้น ดังนั้น การพัฒนาโปรแกรมที่มีความปลอดภัยจึงต้องอาศัยแนวทางและมาตรการที่เหมาะสม


1. การออกแบบระบบให้ปลอดภัยตั้งแต่ต้น

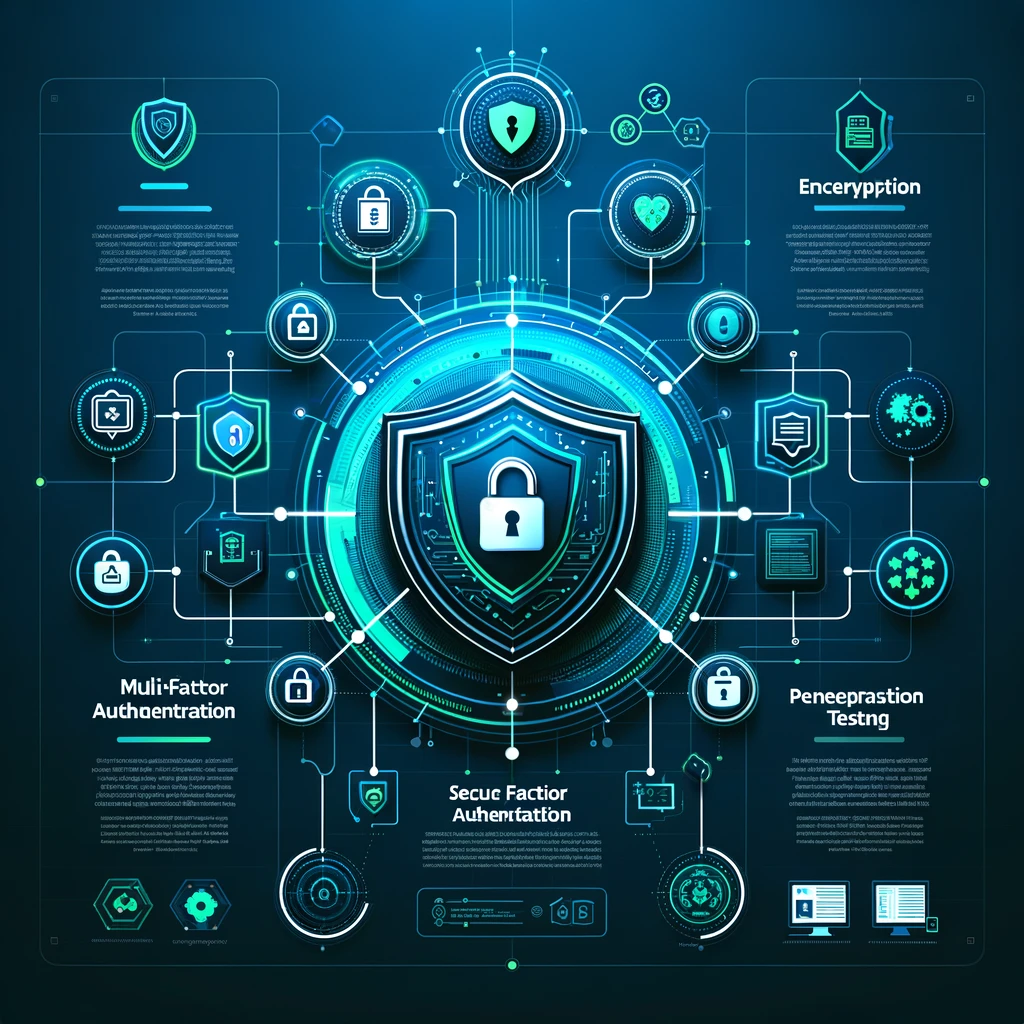
หนึ่งในแนวทางที่สำคัญคือ Security by Design ซึ่งหมายถึงการนำแนวคิดด้านความปลอดภัยมาใช้ตั้งแต่ขั้นตอนการออกแบบ เช่น การกำหนดสิทธิ์การเข้าถึง (Access Control) การเข้ารหัสข้อมูล (Data Encryption) และการตรวจสอบความถูกต้องของข้อมูล (Data Validation)


2. การจัดการช่องโหว่ของโค้ด

ช่องโหว่ในโค้ดเป็นช่องทางหลักที่แฮกเกอร์ใช้โจมตีโปรแกรม การใช้แนวปฏิบัติที่ดีช่วยลดความเสี่ยง เช่น:

  • หลีกเลี่ยงการใช้โค้ดที่ไม่ได้มาตรฐานหรือมีจุดอ่อนด้านความปลอดภัย
  • ใช้เครื่องมือ Static Code Analysis เพื่อตรวจหาช่องโหว่ก่อนการนำไปใช้งานจริง
  • หมั่นอัปเดตไลบรารีและเฟรมเวิร์กที่ใช้ให้เป็นเวอร์ชันล่าสุดเสมอ


3. การป้องกันการโจมตีที่พบบ่อย

มีการโจมตีทางไซเบอร์หลายรูปแบบที่มักเกิดขึ้นกับซอฟต์แวร์ เช่น:

  • SQL Injection: การป้องกันทำได้โดยใช้ Prepared Statements หรือ Parameterized Queries
  • Cross-Site Scripting (XSS): ควรใช้การตรวจสอบและเข้ารหัสข้อมูลที่รับเข้ามาจากผู้ใช้
  • Cross-Site Request Forgery (CSRF): ใช้โทเค็น CSRF เพื่อป้องกันคำขอที่ไม่ได้รับอนุญาต


4. การตรวจสอบและทดสอบความปลอดภัย

ควรมีการทดสอบด้านความปลอดภัยเป็นระยะ โดยใช้วิธีต่างๆ เช่น:

  • Penetration Testing: การจำลองการโจมตีเพื่อหาช่องโหว่
  • Security Auditing: การตรวจสอบการตั้งค่าความปลอดภัยของระบบ
  • Automated Security Scanning: ใช้เครื่องมือสแกนหาช่องโหว่โดยอัตโนมัติ


5. การบริหารจัดการสิทธิ์และการพิสูจน์ตัวตน

ควรมีระบบจัดการสิทธิ์ที่รัดกุมและกำหนดการเข้าถึงตามบทบาท (Role-Based Access Control - RBAC) นอกจากนี้ ควรใช้การพิสูจน์ตัวตนแบบหลายปัจจัย (Multi-Factor Authentication - MFA) เพื่อเพิ่มความปลอดภัยให้กับระบบ


6. การอัปเดตและเฝ้าระวังระบบอย่างต่อเนื่อง

  • หมั่นอัปเดตแพตช์ความปลอดภัยของระบบปฏิบัติการและซอฟต์แวร์ที่เกี่ยวข้อง
  • ติดตั้งระบบตรวจจับและป้องกันภัยคุกคาม เช่น IDS/IPS
  • เฝ้าระวังการเข้าใช้งานที่ผิดปกติและตอบสนองต่อเหตุการณ์ด้านความปลอดภัยอย่างรวดเร็ว


สรุป

การพัฒนาโปรแกรมให้ปลอดภัยจากการโจมตีต้องเริ่มตั้งแต่การออกแบบโครงสร้างระบบ การเขียนโค้ดที่ปลอดภัย และการทดสอบความปลอดภัยเป็นระยะ นอกจากนี้ การเฝ้าระวังและอัปเดตระบบอย่างสม่ำเสมอเป็นสิ่งสำคัญที่ช่วยป้องกันภัยคุกคามที่อาจเกิดขึ้น การปฏิบัติตามแนวทางเหล่านี้จะช่วยให้โปรแกรมของคุณมีความปลอดภัยและลดความเสี่ยงจากการถูกโจมตีได้อย่างมีประสิทธิภาพ


นัฐพงษ์ สืบสุข
นักวิชาการคอมพิวเตอร์   คณะวิทยาศาสตร์


Login
Username
Password

สำหรับผู้เข้าใช้งานครั้งแรก


(เฉพาะบุคลากรมหาวิทยาลัยเท่านั้น)
 
กลุ่มชุมชนนักปฏิบัติ
IT UBU (88 บทความ)
CoP Future Office POLUBU (41 บทความ)
UBU Library Services (40 บทความ)
Go Green (องค์กรสีเขียว) (37 บทความ)
Tech & Innovation in New Normal (37 บทความ)
ทำอย่างไรให้สะดวกและความปลอดภัยในการทำงาน (31 บทความ)
กลุ่มทั้งหมด
บทความใหม่
การแก้ไขปัญหางานพิมพ์ค้างด้วยการรีเซ็ต Print Spooler บน Windows (2026-10-15 15:43)
การดูแลรักษากล้องจุลทรรศน์เบื้องต้น (2026-10-08 16:04)
วิธีการใช้กล้องจุลทรรศน์อย่างง่ายๆ (2026-10-07 16:02)
การเชื่อมต่อ wi-fi+ บน Windows 10,11 อย่างง่าย ใน ม.อุบลฯ (2026-10-07 13:54)
"R2R เสริมศักยภาพบุคลากร : ต่อยอดงานประจำสู่งานวิจัย" และ “Problem to Project: เปลี่ยนจุดติดขัด เป็นผลงานพัฒนา” (2026-09-28 16:15)
เปลี่ยนงานตอบคำถามซ้ำๆ ให้เป็นเรื่องง่าย ด้วยการสร้าง Gem “ผู้ช่วยตอบปฏิทินการศึกษา ม.อุบลฯ ปี 2569” (2026-09-28 06:01)
 
บทความยอดนิยม
PESTEL Analysis : เครื่องมือในการวิเคราะห์ปัจจัยภายนอก (7751 view)
การจัดการศึกษาแบบ Outcome-Based Education : Backward Curriculum Design (4015 view)
เกณฑ์ AUN-QA Overview (Versions 4) (3678 view)
Mesh / Access Point คืออะไร ? ทำไมคนถึงชอบเข้าใจผิด (2980 view)
การย้อมผ้าด้วยสีธรรมชาติ (2619 view)
ภาพรวมเกณฑ์ AUN-QA Version 4.0 (2567 view)